सुरक्षा कंपनी: उत्तर कोरियाई हैकर्स ने 15 ~ 20% क्रिप्टोकरेंसी कंपनियों में प्रवेश कर लिया है
उत्तर कोरियाई एजेंटों ने 20% क्रिप्टोकरेंसी कंपनियों में घुसपैठ की है, और 30%-40% नौकरी आवेदन उत्तर कोरियाई एजेंटों से आ सकते हैं। प्रॉक्सी के माध्यम से चुराई गई पहचान का उपयोग करके, वे अपना काम अच्छी तरह से करते हैं लेकिन धन की चोरी करने और सिस्टम के बुनियादी ढांचे में हेरफेर करने के लक्ष्य के साथ। यह लेख पेड्रो सोलिमैनो द्वारा लिखे गए एक लेख से निकला है, जिसे डीपचाओ टेकफ्लो द्वारा व्यवस्थित, संकलित और लिखा गया था।
(प्रारंभिक सारांश: माइक्रोसॉफ्ट ने उत्तर कोरियाई हैकर धोखाधड़ी पर नकेल कसने के लिए एफबीआई के साथ मिलकर काम किया! 3,000 खाते फ्रीज कर दिए गए, और अमेरिकी "कार्यकर्ता सहयोगी" पकड़ा गया)
(पृष्ठभूमि पूरक: बिटोप्रो हैक की जांच उत्तर कोरिया का लाजर था! सोशल इंजीनियरिंग हमलों ने 11.5 मिलियन डॉलर चुराए)
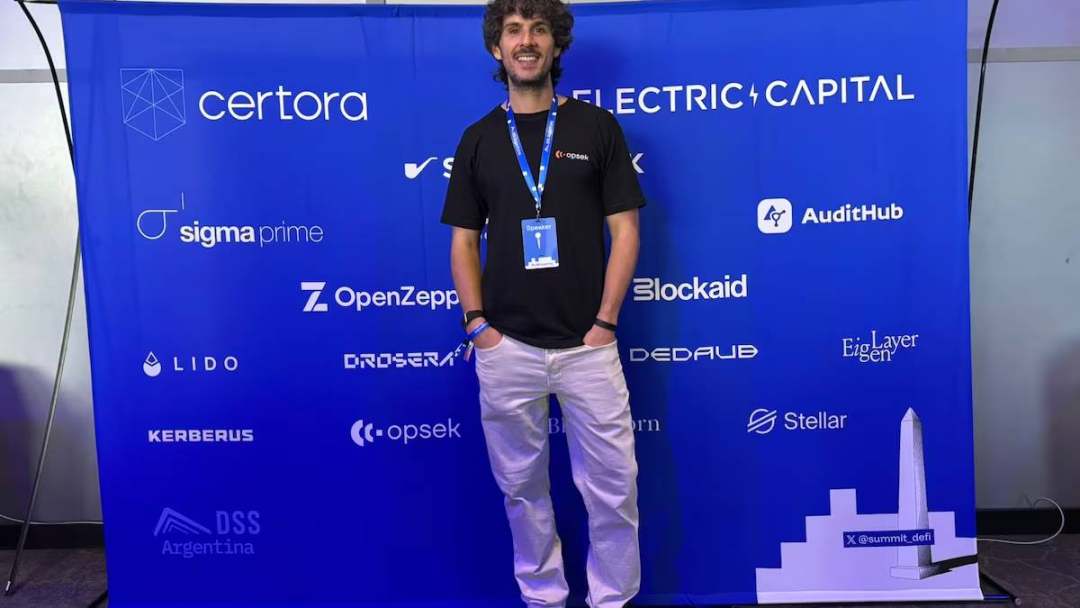
पाब्लो, वेब3 ऑडिटिंग कंपनी ओपसेक के संस्थापक और वर्तमान सुरक्षा गठबंधन के सदस्य सब्बाटेला, जिन्होंने ब्यूनस आयर्स में डेवकनेक्ट सम्मेलन में खबर दी: उत्तर कोरियाई एजेंटों ने 20% क्रिप्टोकरेंसी कंपनियों में घुसपैठ की हो सकती है।
सब्बाटेला ने डीएल न्यूज़ के साथ एक साक्षात्कार में कहा, ''उत्तर कोरिया में स्थिति हर किसी की सोच से कहीं ज़्यादा ख़राब है.'' उन्होंने और भी अधिक चिंताजनक रूप से बताया कि क्रिप्टोक्यूरेंसी उद्योग में 30% -40% नौकरी आवेदन उत्तर कोरियाई एजेंटों से आ सकते हैं जो इस तरह से संबंधित संगठनों में घुसपैठ करने की कोशिश करते हैं।
अगर ये अनुमान सही हैं, तो नुकसान की संभावना अविश्वसनीय होगी.
और क्या, उत्तर कोरिया की घुसपैठ केवल हैकिंग तकनीकों के माध्यम से पैसे चुराने के बारे में नहीं है, हालांकि उन्होंने परिष्कृत मैलवेयर और सोशल इंजीनियरिंग तरीकों के माध्यम से अरबों डॉलर की चोरी की है। बड़ी समस्या यह है कि इन एजेंटों को वैध कंपनियों द्वारा सिस्टम तक पहुंच प्राप्त करने और प्रमुख क्रिप्टोकरेंसी कंपनियों का समर्थन करने वाले बुनियादी ढांचे को नियंत्रित करने के लिए काम पर रखा जाता है।
नवंबर में अमेरिकी ट्रेजरी की रिपोर्ट के अनुसार, उत्तर कोरियाई हैकरों ने पिछले तीन वर्षों में क्रिप्टोकरेंसी में $ 3 बिलियन से अधिक की चोरी की है। तब इस धनराशि का उपयोग प्योंगयांग के परमाणु हथियार कार्यक्रम का समर्थन करने के लिए किया गया था।
उत्तर कोरियाई एजेंट क्रिप्टोकरेंसी उद्योग में कैसे घुसपैठ करते हैं?
उत्तर कोरियाई कर्मचारी आमतौर पर पदों के लिए सीधे आवेदन नहीं करते हैं क्योंकि अंतरराष्ट्रीय प्रतिबंध उन्हें अपनी वास्तविक पहचान के साथ भर्ती प्रक्रिया में भाग लेने से रोकते हैं।
इसके बजाय, वे "एजेंट" के रूप में कार्य करने के लिए दुनिया भर में अनजान दूरदराज के श्रमिकों की तलाश करते हैं। इनमें से कुछ एजेंट भर्तीकर्ताओं में भी बदल गए हैं, जिससे उत्तर कोरियाई एजेंटों को अधिक विदेशी सहयोगियों को नियुक्त करने के लिए चोरी की पहचान का उपयोग करने में मदद मिलती है।
हाल ही में सिक्योरिटी अलायंस की रिपोर्ट के मुताबिक, ये भर्तीकर्ता यूक्रेन, फिलीपींस और अन्य विकासशील देशों पर ध्यान केंद्रित करते हुए अपवर्क और फ्रीलांसर जैसे फ्रीलांस प्लेटफार्मों के माध्यम से दुनिया भर के व्यक्तियों तक पहुंचते हैं।
उनका "सौदा" सरल है: सत्यापित खाता क्रेडेंशियल प्रदान करें या उत्तर कोरियाई एजेंटों को आपकी पहचान का दूरस्थ रूप से उपयोग करने की अनुमति दें। बदले में, सहयोगियों को राजस्व का 20 प्रतिशत प्राप्त होता है, जबकि उत्तर कोरियाई एजेंट 80 प्रतिशत रखते हैं।
सब्बाटेला ने कहा कि कई उत्तर कोरियाई हैकर संयुक्त राज्य अमेरिका को निशाना बनाते हैं.
"वे जो करते हैं वह यह है कि वे अमेरिकियों को अपना 'फ्रंट एंड' मानते हैं," सब्बाटेला ने समझाया। "वे दिखावा करते हैं कि वे चीन से हैं, अंग्रेजी नहीं बोलते हैं, और साक्षात्कार में मदद की ज़रूरत है।"
फिर वे "फ्रंट एंड" के कंप्यूटरों को मैलवेयर से संक्रमित करते हैं, जिससे अमेरिकी आईपी पते प्राप्त होते हैं और उत्तर कोरिया की तुलना में अधिक इंटरनेट संसाधनों तक पहुंच होती है।
एक बार काम पर रखने के बाद, इन हैकर्स को आम तौर पर नौकरी से नहीं निकाला जाता क्योंकि उनका प्रदर्शन कंपनी को संतुष्ट करता है।
सब्बाटेला ने डीएल न्यूज़ के साथ एक साक्षात्कार में कहा, ''वे बहुत कुशलता से काम करते हैं, वे लंबे समय तक काम करते हैं और वे कभी शिकायत नहीं करते हैं।''
सब्बाटेला एक सरल परीक्षण प्रदान करता है: "उनसे पूछें कि क्या उन्हें लगता है कि किम जोंग-उन एक अजीब व्यक्ति है या उनके बारे में कहने के लिए कुछ बुरा है," उन्होंने कहा। "उन्हें कुछ भी बुरा कहने की अनुमति नहीं है।"
ऑपरेशन सुरक्षा कमजोरियां
हालांकि, उत्तर कोरिया की सफलता सिर्फ परिष्कृत सामाजिक इंजीनियरिंग से कहीं अधिक पर निर्भर करती है। क्रिप्टोकरेंसी कंपनियां और यूजर्स इसे आसान बना रहे हैं।
सब्बाटेला ने कहा, ''क्रिप्टोकरेंसी उद्योग में संभवतः पूरे कंप्यूटर उद्योग की तुलना में सबसे खराब परिचालन सुरक्षा (ओपीएसईसी) है।'' उन्होंने क्रिप्टोकरेंसी उद्योग के संस्थापकों की आलोचना करते हुए कहा कि वे "पूरी तरह से अक्षम, निजी चाबियों की सुरक्षा करने में कमज़ोर और सोशल इंजीनियरिंग के प्रति कमज़ोर हैं।" ऑपरेशनल सिक्योरिटी (ओपीएसईसी) महत्वपूर्ण जानकारी को विरोधियों से पहचानने और सुरक्षित रखने की एक व्यवस्थित प्रक्रिया है।
परिचालन सुरक्षा की कमी के कारण उच्च जोखिम वाला वातावरण बन सकता है. सब्बाटेला ने कहा, "हर किसी का कंप्यूटर अपने जीवनकाल में लगभग एक बार मैलवेयर से संक्रमित होगा।"